El pasado martes 19 de octubre apareció la noticia del lanzamiento de la suite de seguridad más famosa en su versión comercial, Metasploit Pro 3.5. Entre las nuevas características, destacan la habilidad de identificar, auditar y explotar aplicaciones web, lanzar campañas de ingeniería social a gran escala, evasión de antivirus e IDS, trabajo colaborativo y generar informes personalizados. Además, Metasploit Pro permite hacer VPN Pivoting en capa 2, lo cual nos crea una interfaz virtual dentro de la red remota desde la que poder lanzar cualquier herramienta de seguridad.
La instalación es muy sencilla, tanto para Windows como para Linux. En caso de tener alguna duda, recomiendo seguir las guías de instalación y de usuario que se pueden encontrar en la web. Para probar la herramienta, Rapid7 pone a nuestra disposición una imagen de VmWare con servicios vulnerables.
Vamos a ver de forma rápida la interfaz web y algunas de las nuevas opciones que hemos probado:
La interfaz es prácticamente igual que la de Metasploit Express. Tenemos un resumen del estado del proyecto donde se aprecian las estadísticas sobre estado de los hosts, sistemas operativos, actividad y servicios de red encontrados.
Esta es la pantalla de auditoría web automática. Las opciones se explican por sí solas: WebScan, Autit Web Apps y Exploit Web Apps.
Otra de las características que nos ha gustado es el apartado de Campaigns, desde donde podemos montar un servidor web que genere ataques de phishing, o explotar vulnerabilidades del navegador con solo visitar la página.
En la captura se ven las diferentes opciones para lanzar la campaña. Por ejemplo podemos configurar un envío masivo de correos electrónicos que redirijan a nuestra página especialmente creada. En una página posterior nos permite personalizar la página que se mostrará; aquí entra la habilidad o imaginación de cada uno para realizar un site creíble. También dispone de la opción de lanzar una campaña USB que nos creará los archivos necesarios para “dejar olvidado” un usb en lugares estratégicos. Aquí un ejemplo de campaña exitosa:
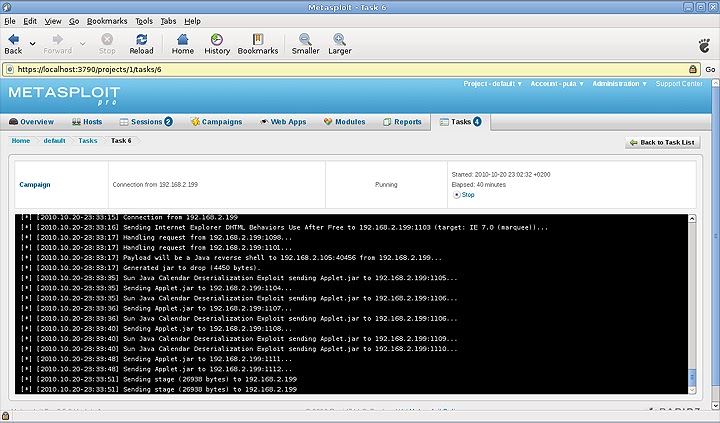
Como se ve en la imagen, se han obtenido 2 sesiones con el host después de explotar una vulnerabilidad de java.
Después de esto, en el apartado Sessions, podemos obtener evidencias de la intrusión, acceder al sistema de ficheros, realizar pivoting y obtener una shell en el navegador. Todo esto centralizado y accesible para todos los miembros del proyecto.
Por último, comentar el apartado Reports, que nos permite de forma fácil y rápida, generar informes sobre la auditoría. Entre los reportes que genera están el resumen ejecutivo, vulnerabilidades explotadas. Incluso hay un informe (Detailed Audit Report) donde se informa de todos los pasos que se han ejecutado en la auditoría.
Para terminar, comentar el precio de la herramienta, 15000$ por la licencia anual. Un precio prohibitivo para muchas empresas pero que sin duda, vale la pena probar, para lo que existe una versión trial totalmente funcional durante unos días, que hará las delicias de los pentesters. Happy hacking!
Fuente:
http://www.securityartwork.es/
Mostrando entradas con la etiqueta Herramientas Linux. Mostrar todas las entradas
12 de noviembre de 2010
9 de noviembre de 2010
[Katana v2.0] Pack de Distros para Pen-Testing
Bueno despues de muchos meses que vuelvo a postear..!!! en fin aqui les traigo esta herramienta muy util.
Katana Bootable:
Fuente:
http://www.hackfromacave.com/
Katana Bootable:
| Backtrack | Pen-Testing |
| the Ultimate Boot CD | System Tools |
| Ultimate Boot CD for Windows | Portable Windows (Not installed by default) |
| Ophcrack Live | Password Cracking |
| Puppy Linux | Minimalistic Linux |
| CAINE | Forensics |
| Trinity Rescue Kit | System Tools / Antivirus |
| Clonezilla | System Backup |
| Kon-Boot | System Password Bypass |
| Derik's Boot and Nuke | Wipe Disk |
La idea detrás de esta herramienta es reunir a todas las de las mejores distros de seguridad para ejecutarse desde una unidad USB.
Fuente:
http://www.hackfromacave.com/
20 de junio de 2010
Análisis de thumbs con vinetto desde Linux
Tipos de Thumbsnails
Los sistemas Windows (98, ME, 2000, XP y Server 2003) puede almacenar Thumbsnails (miniaturas) y los metadatos de los archivos de imagen contenidos en los directorios de sus sistemas de archivos FAT32 o NTFS.
Las miniaturas y los metadatos asociados se almacenan en archivos Thumbs.db.
Los archivos Thumbs.db son indocumentados OLE(Object Linking and Embedding for Databases, algunas veces tambien denominado OLEDB u OLE-DB ) archivos estructurados.
Una vez que un archivo de imagen ha sido eliminado del sistema de archivos, la imagen de metadatos relacionados y asociados permanecen almacenados en el archivo Thumbs.db. Así, los datos contenidos en esos archivos Thumbs.db son una fuente útil de información para el investigador forense.
Requerimientos:
Python-2.3 o más reciente.
PIL (Python Imaging Library) 1.1.5 o más reciente. PIL es usada para la reconstruccion de Thumbnails(Miniaturas) del tipo 1
Uso:
vinetto [OPTIONS] [-s] [-U] [-o DIR] Archivo
options:
--version show program's version number and exit
-h, --help show this help message and exit
-o DIR write thumbnails to DIR
-H write html report to DIR
-U use utf8 encodings
-s create symlink of the image realname to the numbered name in
DIR/.thumbs
Por Ejemplo:
Como mostrar los metadatos de un archivo Thumbs.db
$ vinetto /path/to/Thumbs.db
Cómo extraer las imágenes relacionadas con una carpeta o directorio
$ vinetto -o /tmp/vinetto_output /path/to/Thumbs.db
Como extraer los thumbnails relacionados a una carpeta y crear un reporte en html previsualizando los thumbnails a travez del buscador de mis favoritos.
$ vinetto -Ho /tmp/vinetto_output /path/to/Thumbs.db
Cómo obtener un reporte de metadatos de todos los archivos no borrados Thumbs.db contenidos en una partición
$ find /mnt/hda2 -iname thumbs.db -printf "\n==\n %p \n\n" -exec vinetto {} \; 2>/tmp/vinetto_err.log >/tmp/vinetto_hda2.txt
Fuente: http://vinetto.sourceforge.net/
Descargas
17 de junio de 2010
PhotoRec, Digital Picture and File Recovery
Software de recuperación de datos diseñado para recuperar archivos perdidos incluyendo video, documentos, archivos de los discos duros, CD-ROM, y por imágenes perdidas de memoria de la cámara digital(de ahí el nombre de FotoRec) . PhotoRec ignora el sistema de archivos y va después de los datos subyacentes, por lo que seguirá funcionando incluso si su sistema de archivo de los medios de comunicación se ha visto gravemente dañado o formateado.
Fuente: http://www.cgsecurity.org/wiki/PhotoRec
Descarga
Windows
Linux kernel 2.6
Linux kernel 2.4
Etiquetas:
Herramientas Linux,
Herramientas Windows
14 de junio de 2010
Disk Explorer
Este explorardor de discos brinda acceso a bajo nivel de su disco duro. Puede cambiar varios a puntos de vista, como hexadecimal, texto, directorio, las entradas de MFT, la tabla de particiones, registro de inicio.
Fuente : http://www.runtime.org/diskexplorer.htm
Desacargas:
Versión NTFS
Versión FAT
Verisón LINUX
Etiquetas:
Herramientas Linux,
Herramientas Windows
21 de mayo de 2010
Ophcrack Live CD
Esta es una herramienta para crackear las contraseñas de Windows basada en las tablas Rainbow. Es una implementación muy eficiente de las tablas rainbow hecha por los inventores de este método. Viene con una Interfaz Gráfica de Usuario GTK+ y corre bajo Windows, Mac OS X (CPU Intel) y también en Linux.
Lo podrian usar por si pierden u olvidan su clave de administrador.
Fuente: http://ophcrack.sourceforge.net/
Descargas:
VERSION XP
VERSION VISTA
9 de mayo de 2010
DEFT LINUX ( Digital Evidence & Forensic Toolkit).
Es una distribución Linux basada en Xubuntu 9.10 con un kernel 2.6.31, escritorio LXDE con una gama de aplicaciones forenses (DEFT extra 2.0) orientada para la policia, investigadores, administradores de sistemas o especialistas forenses.
La lista de paquetes que integran es amplia con un contenido de calidad, acorde a las expectativas que nos ofrece, para que lo puedan comprobar incluyo extracto de paquetes (Fuente: http://www.deftlinux.net/)
DEFT v5 computer and network forensic packages list:
sleuthkit 3.01, collection of UNIX-based command line tools that allow you to investigate a computer
autopsy 2.21, graphical interface to the command line digital investigation tools in The Sleuth Kit
dhash 2, multi hash tool
aff lib 3.5.2, advanced forensic format
gpart, tool which tries to guess the primary partition table of a PC-type hard disk
guymager 0.4.2-1, a fast and most user friendly forensic imager
dd rescue 1.13, copy data from one file or block device to another
dcfldd 1.3.4.1, copy data from one file or block device to another with more functions
linen 6.01, Linux version of the industry- standard DOS-based EnCase acquisition tool
foremost 1.5.6, console program to recover files based on their headers, footers, and internal data structures photorec 6.11, easy carving tool
mount manager 0.2.6, advanced and user friendly mount manager
scalpel 1.60, carving tool
wipe
hex dump, combined hex and ascii dump of any file
outguess, a stegano tool
ophcrack 3.3.0, Windows password recovery
Xplico 0.6 DEFT edition, advanced network analyzer
Wireshark 1.2.2, network sniffer
ettercap 0.7.3, network sniffer
nessus 4, vulnerability and security scanner, client
nessusd 4, vulnerability and security scanner, server
nmap 5, the best network scanner
kismet 2008.05 R1, sniffer and intrusion detection system that work with any wireless card
dmraid, discover software RAID devices
testdisk, tool to recover damaged partitions
vinetto, tool to examine Thumbs.db files
trID 2.02 DEFT edition, tool to identify file types from their binary signatures
readpst 0.6.41, a tools to read ms-Outlook pst files
snmpwalk
chkrootkit, Checks for signs of rootkits on the local system
rkhunter 1.3.4, rootkit, backdoor, sniffer and exploit scanner
john 1.7.2, john the ripper password cracker
clam, antivirus 4.15
---------------DEFT extra 2.0:
System Information
Drive Manager
Reg Scanner
Win Audit
ReSysInfo
USB Deview
Bluethoot View
User Assist view
WRR
My Event View
MSI
Curr Proces
Live Acquisition
FTK imager
Winen
MDD
Forensics Tool
WFT
Zero View
WFA
File Alyser
Nigilant32
USB history
Shell command
PC on/off time
Password Recovery
Asterix logger
PassworFox
Chrome Pass
IE PassView
Wireless Key View
Mail pass view
Incredimail Message Extractor
Networking
Web Browser
IE Cookie View
IE History View
Mozilla Cookie View
Mozilla History View
Mozilla Cache view
Opera Cache View
Chrome Cache View
Index.dat Analyzer 2.0
Historian
FoxAnalisis
Utility tool
Skype Log View
Home Keylogger
HexEdit
SDHash
WipeDisk
USBWriteProtector
Testdisk
LTF View
AVI screen
Hower Snap
VNC Viewer
Sumatra PDF
Putty
Pre-Search
Photorec
Notepad++
WinMD5sum
Abiword
Undelete Plus
Hash calc
IP Net Info
SysInternal
Access Enum
autoruns
diskView
Regmon
WinOBj
Filemon
ProceXp
TCPView
Rootkit Revealer
---------------DEFT v5 features list:
incorruptibility of the partitions
incorruptibility of the swap spaces
linux Kernel 2.6.31
LXDE
apt-get system
vino
rdesktop
samba client
open SSH client & server
ntfs3g
lvm support
brasero
record my desktop
wicd network manager
speedcrunch
Fuentes : http://www.deftlinux.net/, http://distrowatch.com/table.php?distribution=deft
Descargar : http://www.mirrordeft.net/listing/deft/deftv5x.iso
8 de mayo de 2010
F.I.R.E.: Forensic and Incident Response Environment
F.I.R.E. es una CD Live basado en Linux Knoppix. F.I.R.E. es una herramienta usada para el analisis forense, analisis de virus, recuperación de datos, herramientas de red, etc.
Además, tenemos la opción de trabajar bajo una interfaz gráfica que nos facilita el uso de esta herramienta o directamente bajo comandos.
Si trabajamos bajo una interfaz, dispondremos de cuatro terminales donde realizaremos nuestros comandos al mismo tiempo junto con un menú desplegable que nos mostrará todas las herramientas y utilidades que podemos usar.
Manual: http://www.dmzs.com/~dmz/David_Zendzian_GCFA.pdf
Además, tenemos la opción de trabajar bajo una interfaz gráfica que nos facilita el uso de esta herramienta o directamente bajo comandos.
Si trabajamos bajo una interfaz, dispondremos de cuatro terminales donde realizaremos nuestros comandos al mismo tiempo junto con un menú desplegable que nos mostrará todas las herramientas y utilidades que podemos usar.
Fuente: http://fire.dmzs.com/
Descargar: http://prdownloads.sourceforge.net/biatchux/fire-0.3.5b.iso?downloadManual: http://www.dmzs.com/~dmz/David_Zendzian_GCFA.pdf
Suscribirse a:
Entradas (Atom)


